İngiltere’de gizli siber güvenlik operasyonu: On binlerce soğutucu korumaya alındı
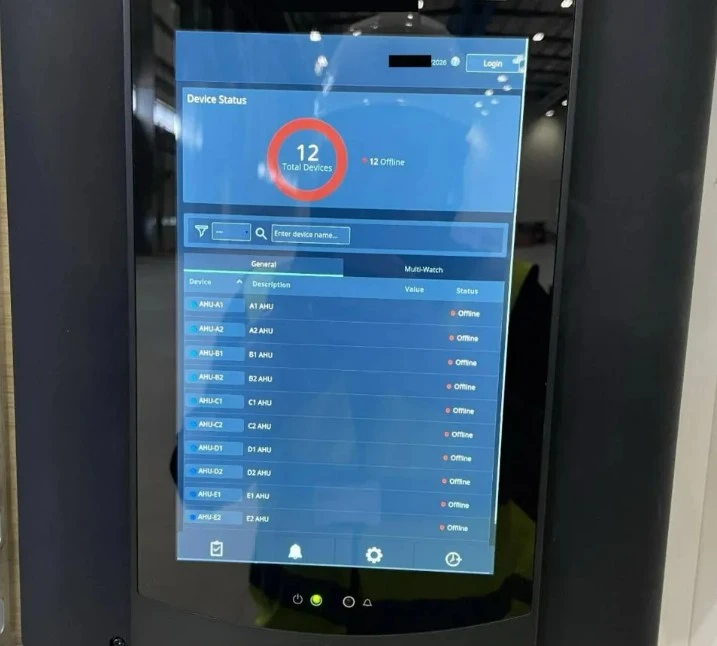
İngiltere’de süpermarketler, depolar, restoranlar, akaryakıt istasyonları ve stadyumlarda kullanılan on binlerce buzdolabı ve dondurucu, olası siber saldırılara karşı yürütülen kapsamlı bir operasyonla güvence altına alındı. BBC’nin haberine göre, sıcaklık kontrol sistemlerinde tespit edilen güvenlik açığının ardından binlerce cihazın açık internet bağlantısı kesildi.
Avrupa’da son aylarda soğutma sistemlerini hedef alan saldırılar, yüzlerce işletmede tonlarca gıdanın bozulmasına ve milyonlarca sterlinlik zarara yol açtı. İngiltere’de farklı kontrol cihazlarının kullanılması nedeniyle riskin daha düşük olduğu düşünülürken, ekim ayı sonunda yapılan incelemeler önemli bir güvenlik sorununu ortaya çıkardı.
Bunun üzerine güvenlik araştırmacıları, şirketlerin bilgi teknolojileri ekipleri ve Ulusal Siber Güvenlik Merkezi (NCSC), risk altındaki işletmeleri uyarmak ve sistemleri korumak için harekete geçti.
Güvenlik açığını soğutma uzmanları fark etti
Sorun, soğutma sistemleri danışmanlığı yapan Omega Solutions çalışanları tarafından tespit edildi. Siber güvenlik şirketi Pen Test Partners’ın uzmanları da bulguları doğrulayarak incelemeyi genişletti.
Araştırmalar, İngiltere’de yaygın kullanılan ve Resource Data Management (RDM) şirketi tarafından üretilen sıcaklık kontrol cihazlarına odaklandı. Bu cihazların her biri, onlarca buzdolabı ve dondurucunun sıcaklığını uzaktan yönetebiliyor.
Dolayısıyla kontrol sistemlerinin ele geçirilmesi, çok sayıda soğutucudaki ürünün aynı anda zarar görmesi riskini taşıyordu.
Binlerce kontrol cihazının internet bağlantısı kesildi
Operasyona NCSC’nin yanı sıra Çevre, Gıda ve Köy İşleri Bakanlığı (Defra) ile Gıda Standartları Ajansı (FSA) da katıldı.
Yetkililer, sektör temsilcileriyle toplantılar düzenledi ve risk altındaki işletmelerle iletişime geçilmesini sağladı. On binlerce soğutma ünitesini yöneten binlerce kontrol cihazı, açık internetten erişilemeyecek hâle getirildi.
Bazı sistemlerde bu işlem uzaktan yapıldı. Bazı işletmelerde ise çalışanlardan internet kablolarını fiziksel olarak çıkarmaları ve sıcaklıkları elle takip etmeleri istendi.
BBC’ye konuşan büyük bir süpermarket zincirinin çalışanı, bir hafta boyunca her gün yüzlerce cihazı çevrim dışına aldıklarını anlattı.
Depolardaki milyonlarca sterlinlik gıda risk altındaydı
Kimliğinin açıklanmasını istemeyen çalışan, Avrupa’daki saldırıların yeni bir dalgasının beklendiği dönemde zamana karşı yarıştıklarını belirtti.
Olası bir saldırının yalnızca ürün kaybına değil, faaliyetlerin durmasına ve tedarik zincirinde aksamalara da yol açabileceğini söyledi. Şirket depolarında milyonlarca sterlin değerinde gıda bulunduğunu vurguladı.
Uyarılar süpermarketlerle sınırlı kalmadı. Küçük marketler, restoranlar, fast food zincirleri, oteller, spor tesisleri, gıda işleme fabrikaları ve soğuk hava depoları da önlem almaya çağrıldı.
Avrupa’da art arda üç saldırı dalgası yaşandı
Habere göre, yıl içinde soğutma sistemlerinin sıcaklık kontrol cihazlarına yönelik üç ayrı saldırı dalgası görüldü.
Ağustos ayında ABD’de az sayıda askerî üssün soğutucuları etkilendi. Fransa’da 11 ve 12 Ekim’de gerçekleştirilen saldırılarda ise Danfoss sıcaklık kontrol sistemlerini kullanan yüzlerce süpermarket ve gıda işleme tesisi hedef alındı.
1 ve 2 Kasım’da yedi Avrupa ülkesindeki onlarca süpermarketi etkileyen yeni saldırılar yaşandı. Belçika ve Lüksemburg en fazla etkilenen ülkeler olurken, Fransa’daki az sayıda kan bankası tesisi de saldırılardan etkilendi.
Fransa, süpermarketlerini hedef alan saldırı dalgalarından biri nedeniyle İran’ı suçladı. Tahran yönetimi ise iddiayı reddetti.
Araştırmacılar ile üretici riskin boyutunda ayrışıyor
Pen Test Partners’tan Ken Munro, İngiltere’de kullanılan kontrol cihazlarında da daha önce saldırıya uğrayan sistemlerdekine benzer zayıf parola sorunları bulunduğunu söyledi. Munro, saldırganların bu cihazlara ilgisinin arttığını ve işletmelerin hızla uyarılması gerektiğini belirtti.
RDM ise kendi ürünlerinin Avrupa’da saldırıya uğrayan cihazlarla doğrudan karşılaştırılmasına itiraz etti. Şirket, araştırmada gösterilen yöntemin uygulanabilmesi için öncelikle bir donanımın elde edilmesi gerektiğini savundu.
Araştırmacılar, söz konusu donanımın internetten düşük maliyetle satın alınabildiğini belirterek bunun aşılması zor bir engel olmadığını ifade etti.
RDM: Kötü amaçlı faaliyet tespit edilmedi
RDM Üst Yöneticisi Ged Evans, açığın bir test ortamında belirlendiğini ve incelemenin donanımın sökülmesini de içerdiğini söyledi.
Şirketin hızla harekete geçtiğini belirten Evans, ilk güvenlik yamalarının yayımlandığını ve müşterilere alınabilecek önlemler hakkında bilgi verildiğini açıkladı.
RDM, kontrol cihazlarında kötü amaçlı faaliyet olduğuna ilişkin herhangi bir belirti bulunmadığını da bildirdi. Şirket, durumu izlemek için NCSC ve diğer yetkili kurumlarla çalışmayı sürdürüyor.
BBC ise güvenlik açığının saldırganlar tarafından kullanılma ihtimalini artırmamak amacıyla operasyonu başlangıçta haberleştirmediğini açıkladı.